Η Αρχή Προστασίας Δεδομένων Προσωπικού Χαρακτήρα ολοκλήρωσε με επιτυχία το διεθνές διαδικτυακό workshop, που πραγματοποιήθηκε στις 4 Νοεμβρίου 2026, με τίτλο «The byRisk Project: Βασικά αποτελέσματα», όπου παρουσιάστηκαν τα αποτελέσματα του έργου που χρηματοδοτείται από το πρόγραμμα «Πολίτες, ισότητα, δικαιώματα και αξίες» (CERV) της Ευρωπαϊκής Ένωσης.
Μετά από ένα σύντομο καλωσόρισμα στους συμμετέχοντες, ο Δρ. Ηλίας Αθανασιάδης, Προϊστάμενος του Αυτοτελούς Τμήματος Επικοινωνίας και Δημοσίων Σχέσεων της Αρχής κάλεσε τον εκτελούντα χρέη Προέδρου της Αρχής Επίτιμο Αρεοπαγίτη Γεώργιο Μπατζαλέξη να κηρύξει την επίσημη έναρξη του workshop. Στον χαιρετισμό του, ο Πρόεδρος της Αρχής ανέλυσε τον στόχο του workshop για την προώθηση ουσιαστικού διαλόγου και την ανταλλαγή ορθών πρακτικών, τονίζοντας τον ρόλο των αρχών προστασίας δεδομένων στην ανάπτυξη λύσεων που αποφέρουν απτά οφέλη στην κοινωνία και τις επιχειρήσεις. Τόνισε, επίσης, ότι «ο Γενικός Κανονισμός για την Προστασία Δεδομένων (ΓΚΠΔ) αποφέρει πραγματική αξία όταν οι πολίτες γνωρίζουν τα δικαιώματά τους, οι οργανισμοί κατανοούν τις υποχρεώσεις τους και όλοι διαθέτουν τα κατάλληλα εργαλεία για να λαμβάνουν τεκμηριωμένες αποφάσεις βάσει κινδύνου». Όπως σημείωσε χαρακτηριστικά, «η ευαισθητοποίηση δεν αποτελεί απλώς πρόσθετο στοιχείο της προστασίας των δεδομένων· συνιστά προϋπόθεση για την αποτελεσματική εφαρμογή της».
Ακολούθησε ο χαιρετισμός του Δρα Γιώργου Ρουσόπουλου, Γενικού Διευθυντή της Αρχής, στον οποίο τόνισε ότι «μία από τις δεσμεύσεις της Αρχής είναι να καταστήσει την προστασία των δεδομένων πιο πρακτική, προσβάσιμη και αποτελεσματική». Επισήμανε, επιπλέον, ότι «η πραγματική πρόκληση έγκειται στη μετουσίωση των αρχών και των απαιτήσεων του ΓΚΠΔ σε καθημερινές πρακτικές, εργαλεία και αποφάσεις». Αναφερόμενος στις πρωτοβουλίες που ανέπτυξε η Αρχή κατά την τελευταία εξαετία —byDesign, byDefault, byRisk και τη νέα πρωτοβουλία byTrust— υπογράμμισε τη φιλοδοξία της Αρχής «να διασφαλίσει ότι η προστασία των δεδομένων δεν εκλαμβάνεται απλώς ως νομική υποχρέωση, αλλά ως αναπόσπαστο μέρος των υπεύθυνων οργανωτικών πρακτικών και της τεχνολογικής ανάπτυξης. Τελικά, η εμπιστοσύνη οικοδομείται όχι μόνο μέσω κανόνων, αλλά και μέσω της ουσιαστικής εφαρμογής τους».
- Συνεδρία 1 – The byRisk Project
-
Η πρώτη συνεδρία, με συντονιστή τον Δρα Βασίλη Ζορκάδη, πρώην Γενικό Διευθυντή της Αρχής, επικεντρώθηκε στο έργο byRisk, την ταξινόμηση κινδύνων, τα εργαλεία που αναπτύχθηκαν και τις σχετικές δραστηριότητες κατάρτισης και ευαισθητοποίησης.
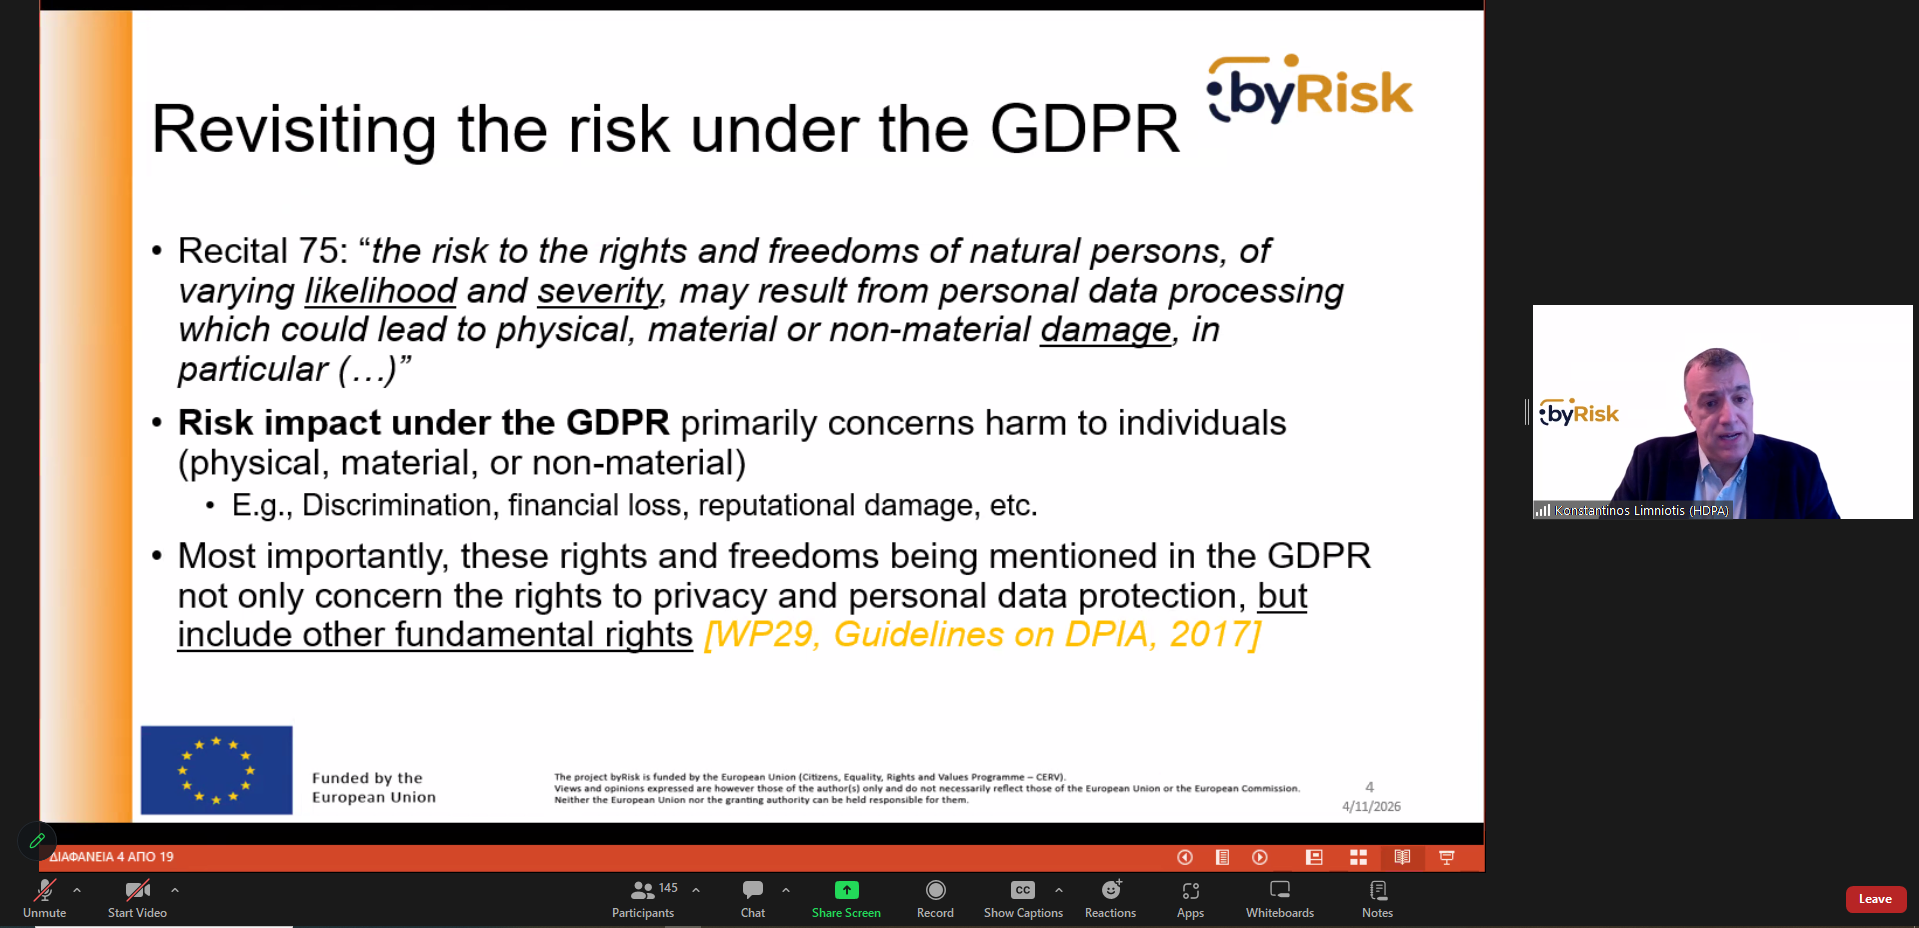
Ο Δρ. Κωνσταντίνος Λιμνιώτης, Προϊστάμενος του Τμήματος Έρευνας και Μελετών της Αρχής, άνοιξε τη συνεδρία με την παρουσίασή του με τίτλο «Η ευρεία έννοια του κινδύνου – Μια νέα ταξινομία». Εξήγησε ότι «ο καθορισμός των κινδύνων για την προστασία των δεδομένων αποτελεί πρόκληση, καθώς οι υφιστάμενες μεθοδολογίες και ταξινομίες υιοθετούν διαφορετικές προσεγγίσεις, ενίοτε εξισώνοντας τους κινδύνους με τις απειλές ή εστιάζοντας κυρίως σε ζητήματα ασφάλειας». Σημείωσε επίσης ότι «για την αντιμετώπιση αυτών των περιορισμών, το έργο byRisk ανέπτυξε μια νέα ταξινομία κινδύνου τεσσάρων επιπέδων που επικεντρώνεται στην πιθανή βλάβη των ατόμων που προκύπτει από ακατάλληλη επεξεργασία δεδομένων προσωπικού χαρακτήρα και στα θεμελιώδη δικαιώματα που ενδέχεται να επηρεαστούν, η οποία εκτείνεται πέρα από την προστασία της ιδιωτικής ζωής και των δεδομένων. Η ταξινομία λαμβάνει επίσης υπόψη τους κινδύνους που συνδέονται με τα συστήματα που βασίζονται στην ΤΝ».
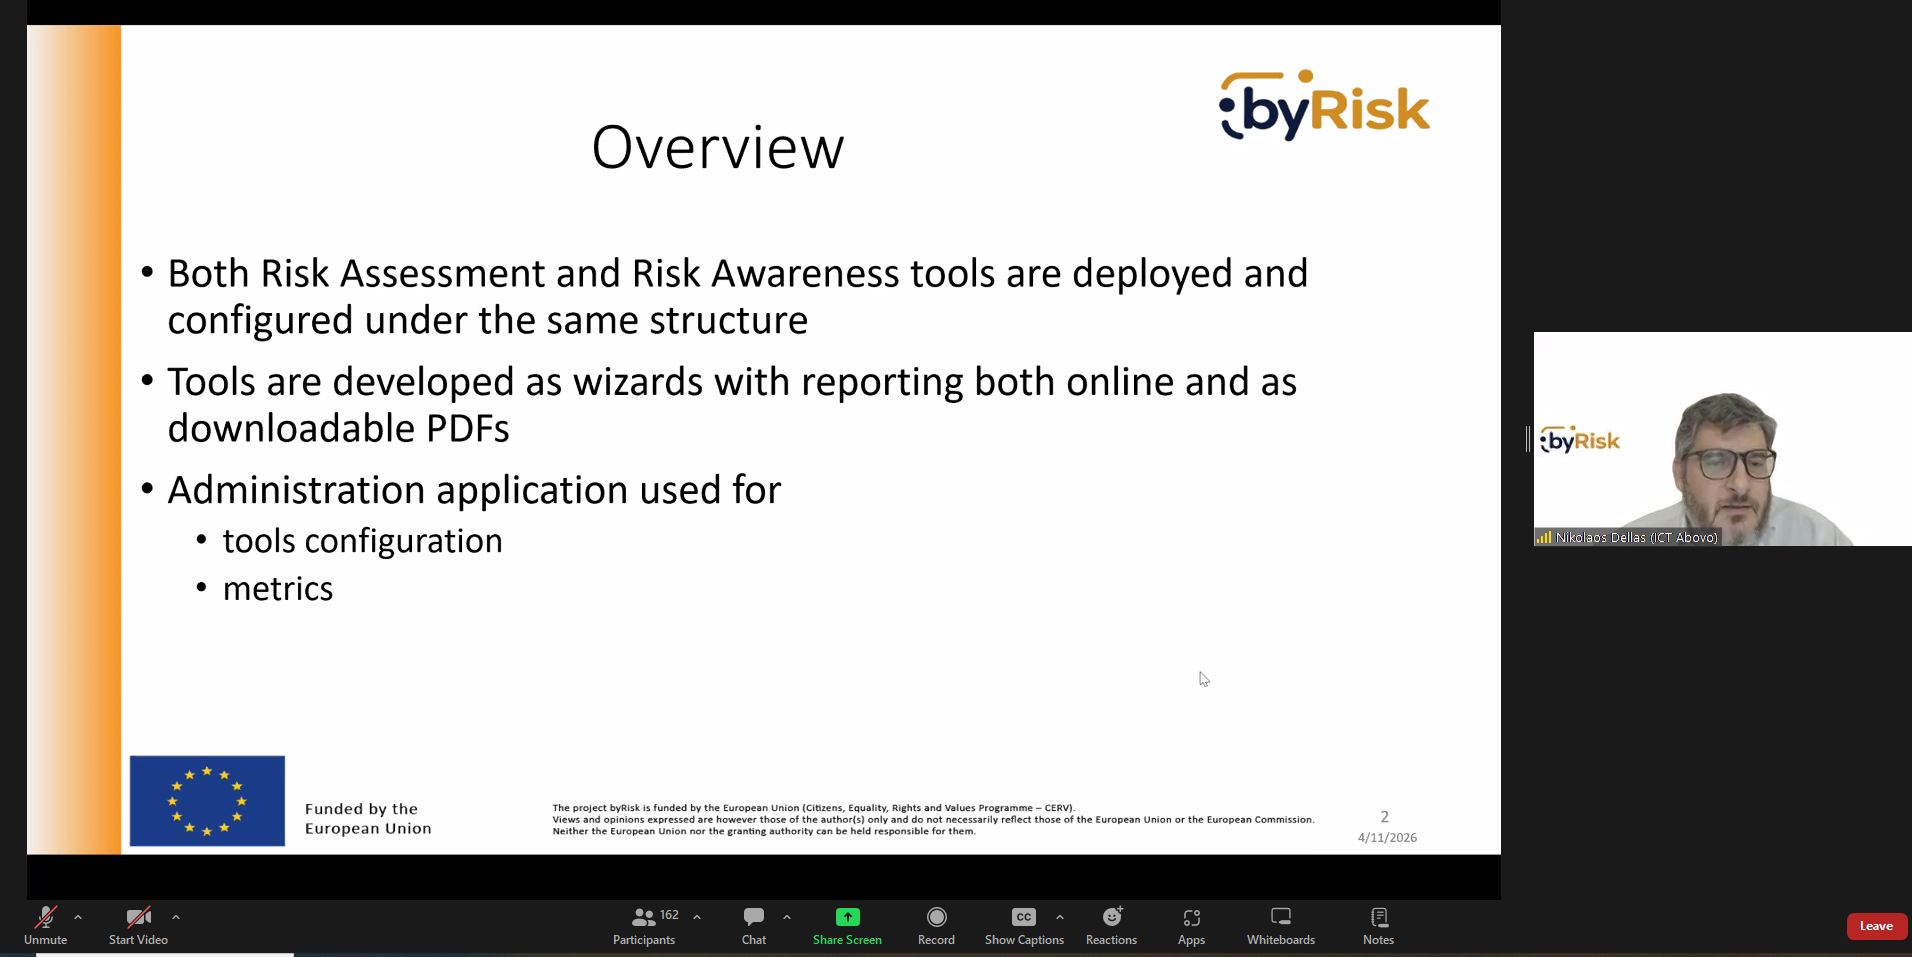
Στη συνέχεια, ο Δρ. Νίκος Δέλλας, εκπρόσωπος της ICT Abovo, πραγματοποίησε παρουσίαση με τίτλο «Σχεδιασμός και ανάπτυξη των εργαλείων byRisk», τονίζοντας τις βασικές λειτουργίες των εργαλείων ευαισθητοποίησης και εκτίμησης κινδύνου. Κατέδειξε την πλήρη ροή εργασίας του τελικού χρήστη, καλύπτοντας την επιλογή περιπτώσεων χρήσης και σεναρίων πραγματικής ζωής, καθώς και τη δημιουργία λεπτομερών αναφορών, διαθέσιμων τόσο στο διαδίκτυο όσο και σε μορφή PDF με δυνατότητα λήψης. Η παρουσίαση επικεντρώθηκε επίσης στην εφαρμογή διαχείρισης, παρουσιάζοντας τις εκτεταμένες δυνατότητες διαμόρφωσης, την πολύγλωσση υποστήριξη και τις δυνατότητες διαχείρισης περιεχομένου, οι οποίες επιτρέπουν την ευέλικτη διαχείριση και προσαρμογή και των δύο εργαλείων που αναπτύχθηκαν στο πλαίσιο του έργου.
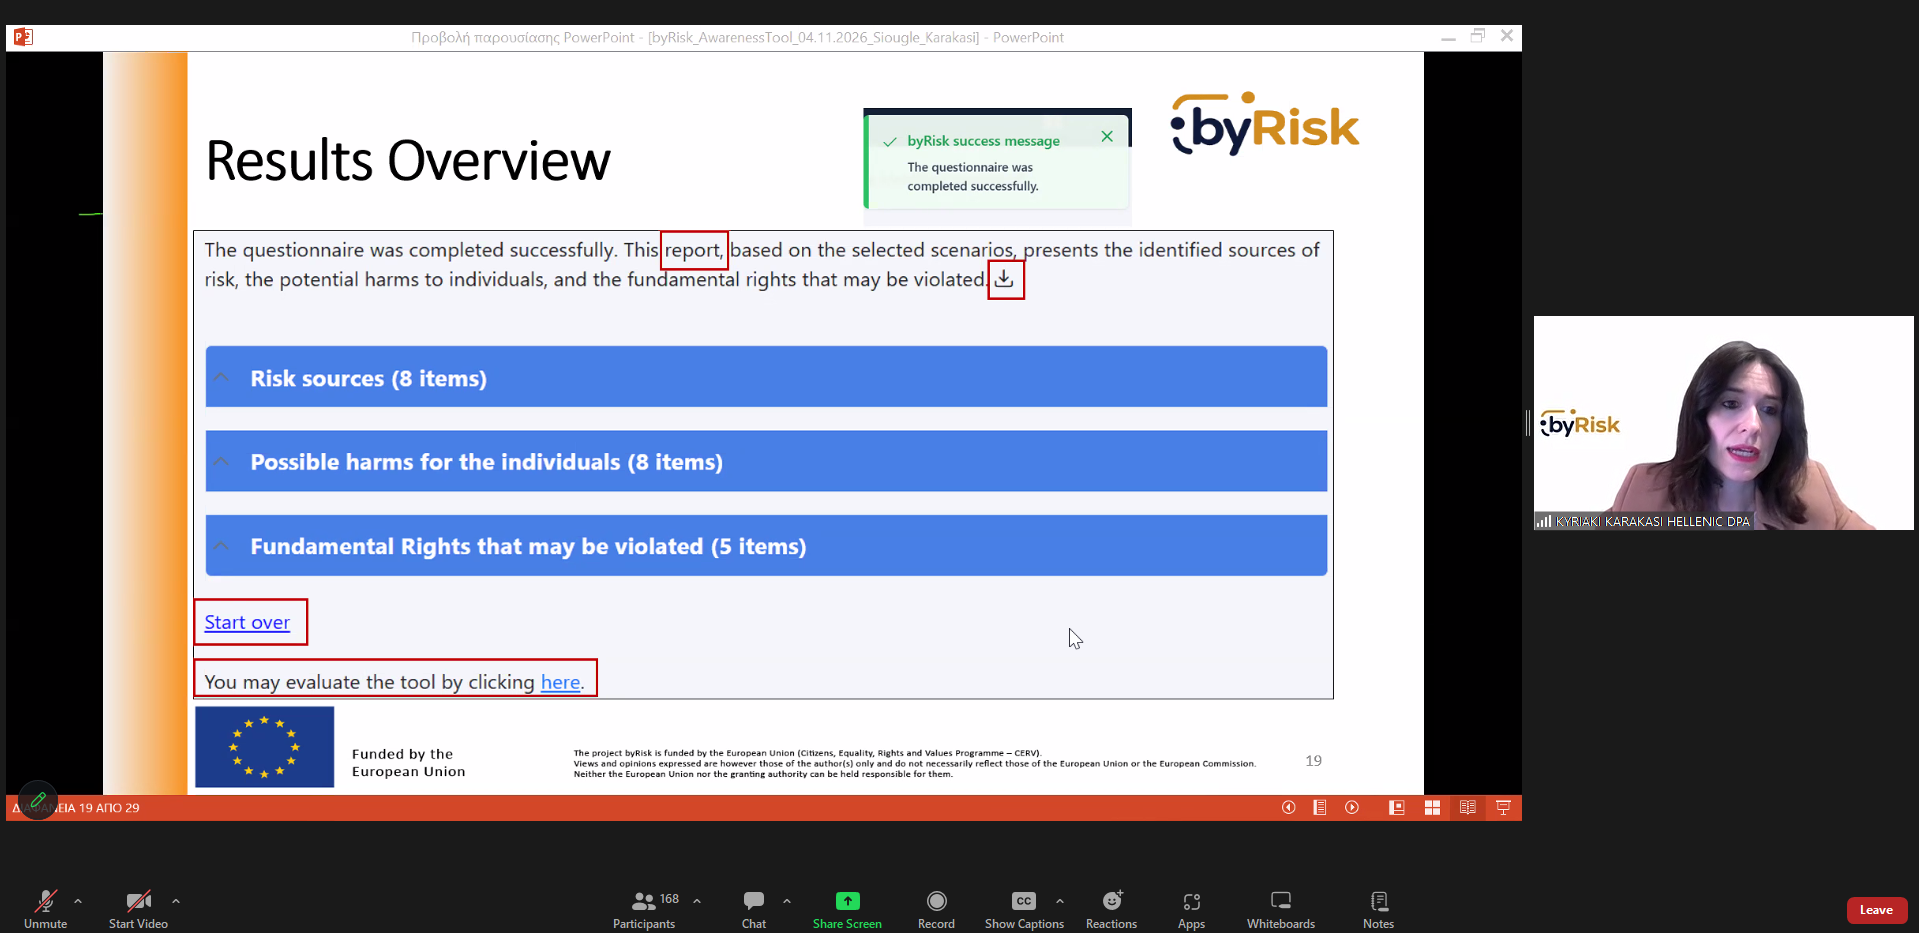
Στην παρουσίασή τους με τίτλο «Επίδειξη του Εργαλείου Ενημέρωσης byRisk για το κοινό», η Δρ. Ευφροσύνη Σιουγλέ, Προϊσταμένη Τμήματος Γνωμοδοτικού - Συμβουλευτικού Έργου και Μέσων Συμμόρφωσης της Αρχής, και η Κυριακή Καρακάση, Νομικός ΕΕΠ της Αρχής, ανέλυσαν το διαδραστικό και φιλικό προς τον χρήστη εργαλείο που έχει σχεδιαστεί για την ευαισθητοποίηση του κοινού σχετικά με τους πιθανούς κινδύνους που συνδέονται με την επεξεργασία δεδομένων προσωπικού χαρακτήρα. Εξήγησαν ότι «μέσω πραγματικών σεναρίων, οι χρήστες μπορούν να διερευνήσουν διάφορες πηγές κινδύνου, να κατανοήσουν την πιθανή βλάβη που προκύπτει από αυτές και να εντοπίσουν τα θεμελιώδη δικαιώματα που μπορεί να επηρεαστούν». Η παρουσίαση περιλάμβανε πρακτική επίδειξη, στην οποία καταδεικνύεται ο τρόπος με τον οποίο οι χρήστες μπορούν να επιλέξουν σχετικά σενάρια, να συμπληρώσουν ένα προσαρμοσμένο ερωτηματολόγιο και να λάβουν σαφή, λεπτομερή και εξηγήσιμα αποτελέσματα αξιολόγησης, συνοδευόμενα από μια καταγραφή σε μορφή pdf με δυνατότητα τηλεφόρτωσης.
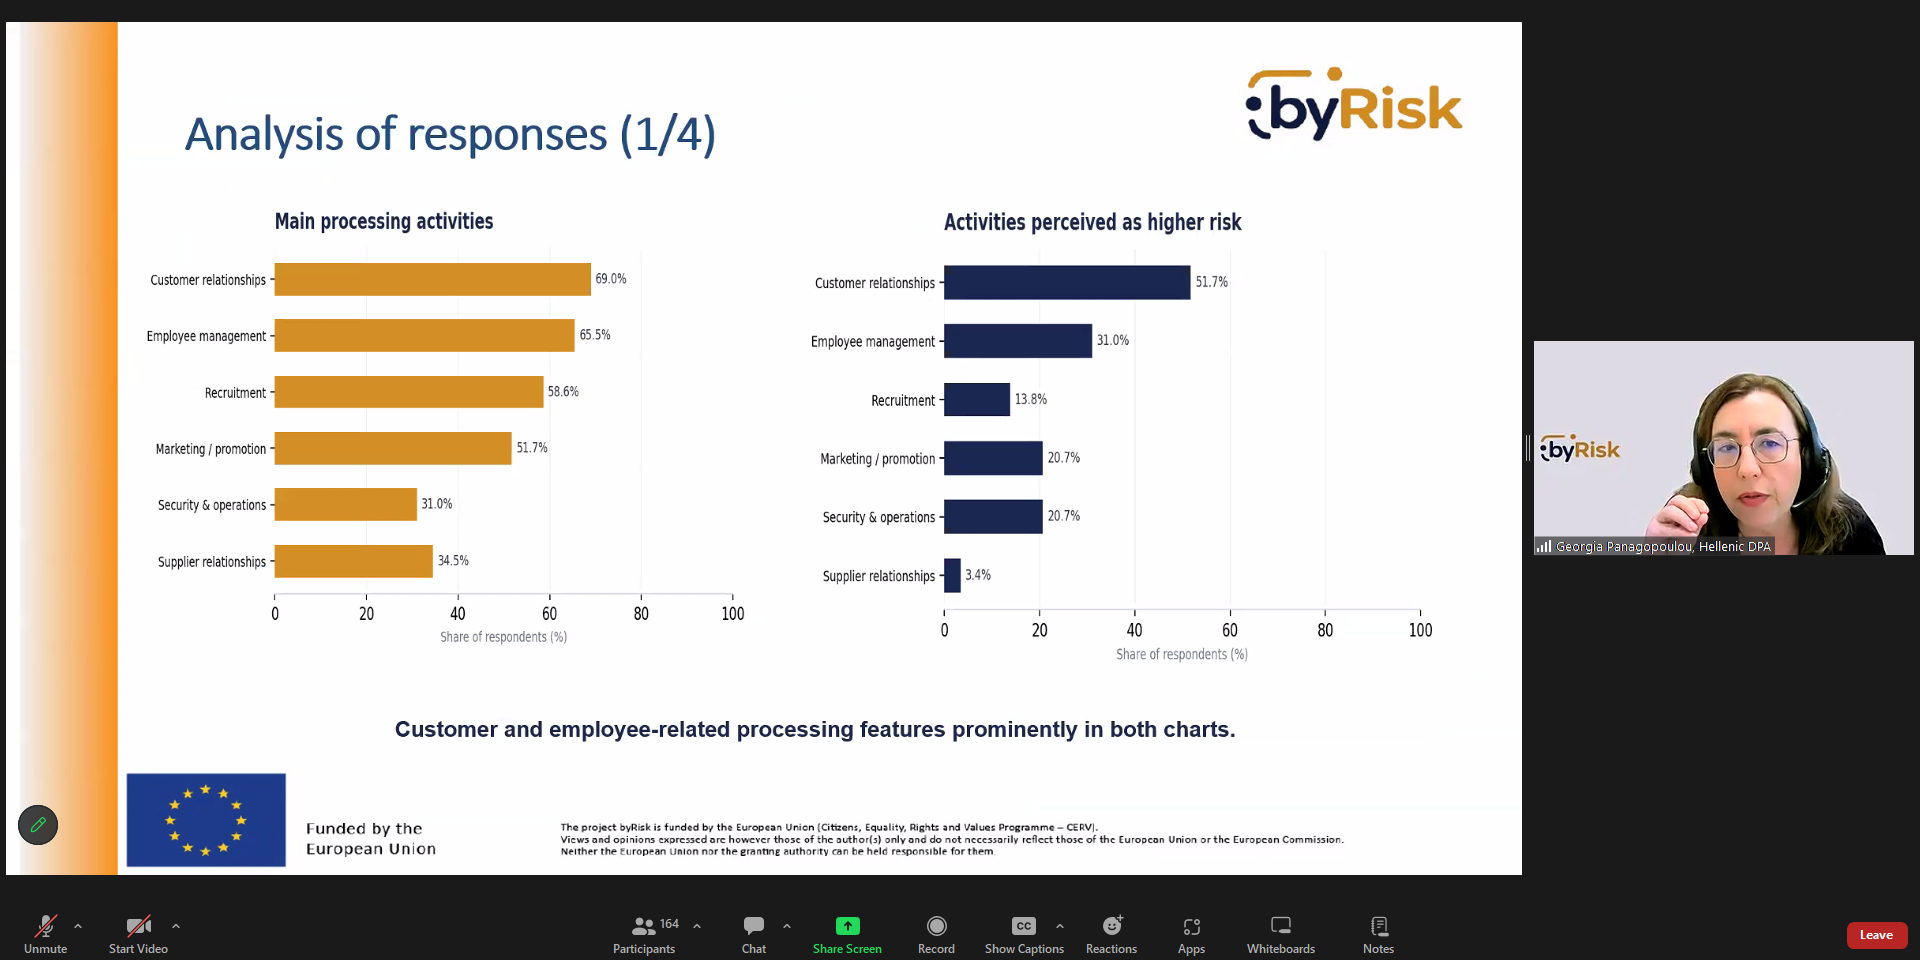
Η Γεωργία Παναγοπούλου, Προϊσταμένη του Τμήματος Ελέγχων και Ασφάλειας της Αρχής, πραγματοποίησε παρουσίαση με τίτλο «Επίδειξη του εργαλείου αξιολόγησης κινδύνου για τις ΜΜΕ». Προσεγγίζοντας τις ΜΜΕ μέσω δομημένων ερωτηματολογίων, η Γ. Παναγοπούλου τόνισε την περιορισμένη χρήση εργαλείων και μεθοδολογιών εκτίμησης κινδύνου μεταξύ των μικρότερων επιχειρήσεων, καθώς και την ανάγκη βελτίωσης της κατανόησής τους για τον πιθανό αντίκτυπο της επεξεργασίας δεδομένων προσωπικού χαρακτήρα στα άτομα, συμπεριλαμβανομένων των παραβιάσεων της ιδιωτικής ζωής και της απώλειας ελέγχου επί των δεδομένων προσωπικού χαρακτήρα. Περιέγραψε επίσης τις κύριες προδιαγραφές και τα χαρακτηριστικά που προσδιορίστηκαν για το εργαλείο εκτίμησης κινδύνου. Μέσω δύο πρακτικών παραδειγμάτων, ανέδειξε τη λειτουργία και την πρακτική εφαρμογή του, τονίζοντας τη συμβολή του στον εντοπισμό και την αξιολόγηση των κινδύνων και των πιθανών επιπτώσεών τους στα θεμελιώδη δικαιώματα των ατόμων.
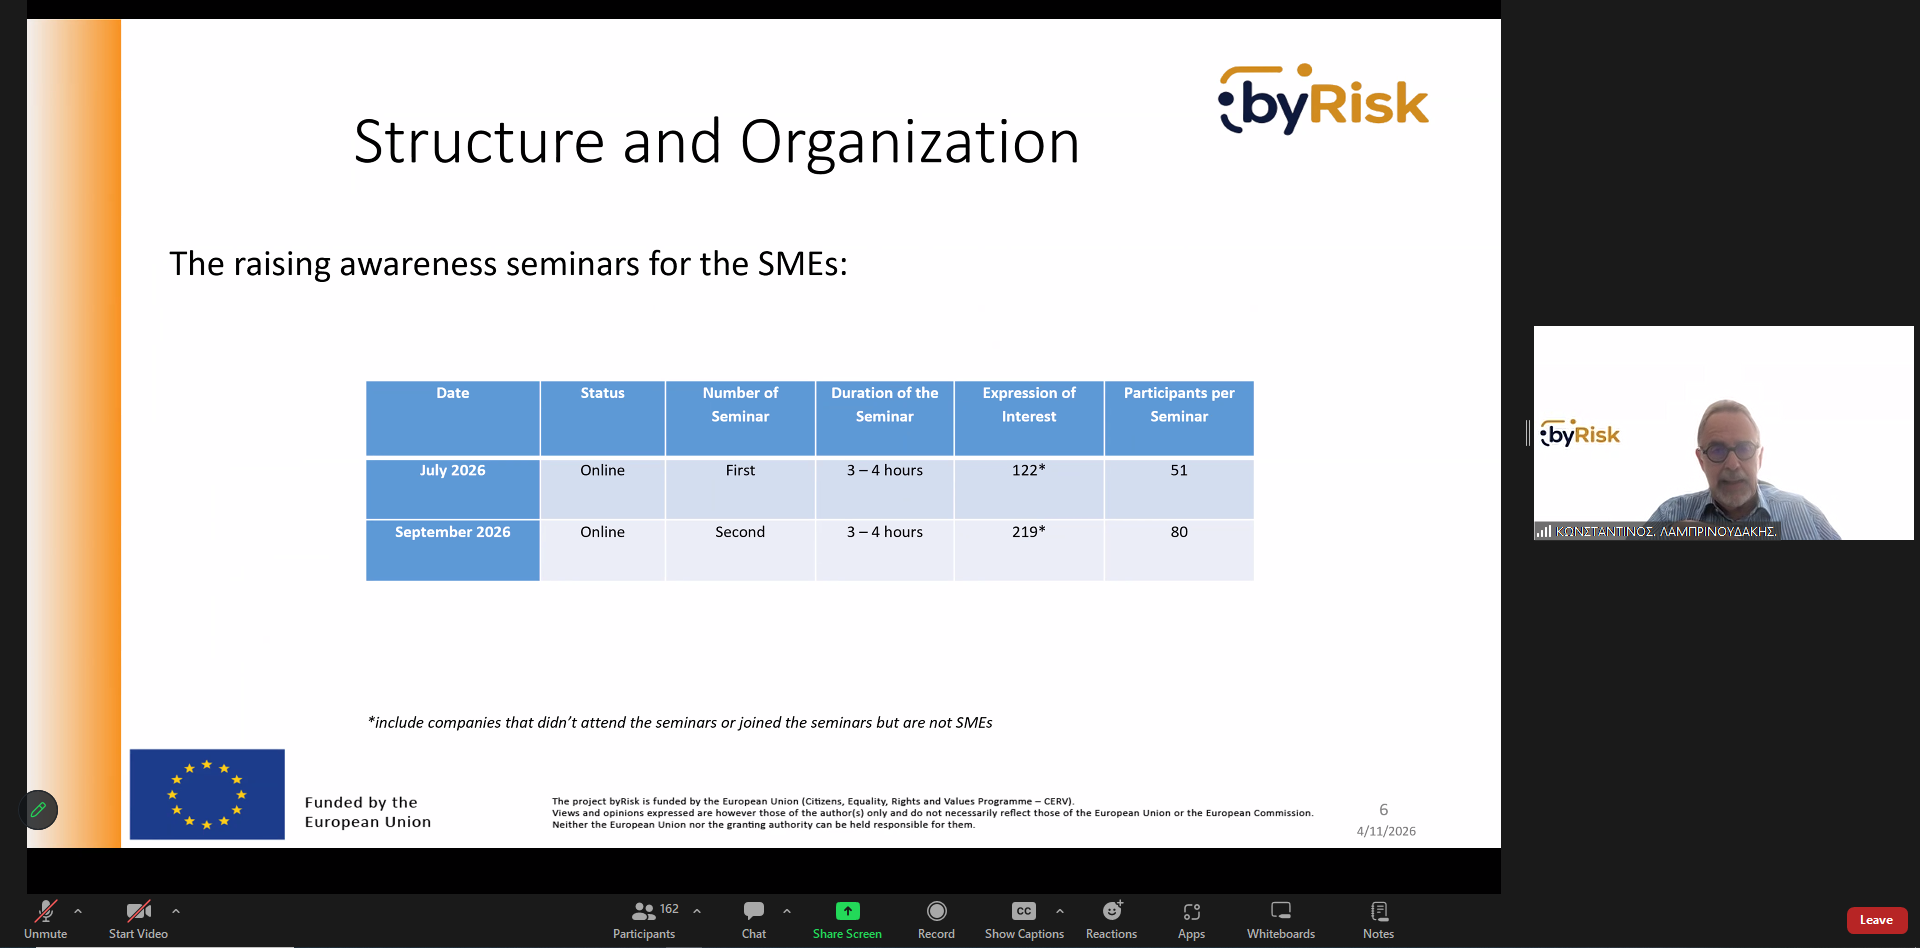
Η συνεδρία ολοκληρώθηκε με την παρουσίαση του Κώστα Λαμπρινουδάκη, Καθηγητή Ψηφιακών Συστημάτων στο Πανεπιστήμιο Πειραιώς και Μέλους της Αρχής, με τίτλο «Εκπαιδευτικά Προγράμματα και Αξιολόγηση των Εργαλείων». Αναφερόμενος στις δραστηριότητες ευαισθητοποίησης και εκπαίδευσης του byRisk, εξήγησε ότι «διοργανώθηκαν δέκα διαδικτυακά σεμινάρια κατάρτισης, τα οποία προσέλκυσαν περισσότερους από 650 συμμετέχοντες, συμπεριλαμβανομένων πολιτών, φοιτητών, επαγγελματιών ΤΠΕ και εκπροσώπων μικρών και μεσαίων επιχειρήσεων. Τα σεμινάρια αποσκοπούσαν στην ενίσχυση της κατανόησης των συμμετεχόντων όσον αφορά τους κινδύνους για την ιδιωτική ζωή και την προστασία των δεδομένων προσωπικού χαρακτήρα και στην προώθηση της λήψης τεκμηριωμένων αποφάσεων σχετικά με την επεξεργασία δεδομένων προσωπικού χαρακτήρα». Ο Καθηγητής Κ. Λαμπρινουδάκης σημείωσε επίσης χαρακτηριστικά ότι «τα αποτελέσματα της αρχικής αξιολόγησης κατέδειξαν υψηλά επίπεδα ικανοποίησης και αναγνώρισης της χρησιμότητας των δραστηριοτήτων κατάρτισης. Εν τω μεταξύ, η αξιολόγηση της λειτουργικότητας, της χρηστικότητας και της αποτελεσματικότητας των εργαλείων που αναπτύχθηκαν πρόσφατα για την ευαισθητοποίηση σχετικά με τους κινδύνους για την προστασία των δεδομένων προσωπικού χαρακτήρα βρίσκεται σε εξέλιξη».
- Συνεδρία 2 – Διεθνής εμπειρία: Άλλες πρωτοβουλίες (Μέρος I)
-
Η δεύτερη συνεδρία, με τίτλο «Διεθνής εμπειρία – Άλλες πρωτοβουλίες (Μέρος Ι)», και συντονιστή τον Δρα Ηλία Αθανασιάδη ξεκίνησε με την παρουσίαση «DAAZ & LEONORA: Ανάπτυξη Ψηφιακών Δεξιοτήτων για μια Ψηφιακή Κοινωνία με Εμπιστοσύνη» του Jérôme Commodi, Προϊσταμένου Ψηφιακού Αλφαβητισμού στην Εθνική Επιτροπή Προστασίας Δεδομένων (CNPD) του Λουξεμβούργου. Παρουσίασε δύο καινοτόμες Τεχνολογίες Ενίσχυσης της Ιδιωτικότητας και της Συμμόρφωσης που έχουν σχεδιαστεί για να κάνουν την προστασία των δεδομένων πιο πρακτική, προσβάσιμη και ελκυστική. Ο J. Commodi επισήμανε ότι «η DAAZ κατέδειξε τον τρόπο με τον οποίο οι ΜΜΕ μπορούν να προχωρήσουν προς τη συμμόρφωση με τον ΓΚΠΔ μέσα από την αφήγηση ιστοριών, τη χρήση στοιχείων παιχνιδιού στην εκπαιδευτική διαδικασία και τη βιωματική μάθηση μέσω διαδραστικών εμπειριών. Η LEONORA παρουσίασε ένα ολοκληρωμένο εκπαιδευτικό οικοσύστημα, συμπεριλαμβανομένων διαδικτυακών εργαλείων, εκπαιδευτικών παιχνιδιών και εργαλείων ψηφιακής μάθησης, με στόχο την ενίσχυση του ψηφιακού γραμματισμού των νέων και την ευαισθητοποίηση σχετικά με τους διαδικτυακούς κινδύνους. Από κοινού, οι πρωτοβουλίες αυτές κατέδειξαν τον τρόπο με τον οποίο η καινοτομία και η εκπαίδευση μπορούν να ενδυναμώσουν τους οργανισμούς και τους πολίτες στην ψηφιακή εποχή».
Στη συνέχεια, η Greet Gysen, Επικεφαλής του Τμήματος Επικοινωνίας στο Ευρωπαϊκό Συμβούλιο Προστασίας Δεδομένων (ΕΣΠΔ), πραγματοποίησε παρουσίαση με τίτλο «Κάνοντας την Προστασία Δεδομένων να Λειτουργεί προς Όφελος των Επιχειρήσεων: Συμμόρφωση, νομική βεβαιότητα και διαφάνεια». Ανέλυσε τις πρωτοβουλίες του ΕΣΠΔ για τη στήριξη τόσο των μεγάλων όσο και των μικρότερων οργανισμών στην εκπλήρωση των απαιτήσεων προστασίας των δεδομένων. Στο πλαίσιο αυτό, κατέδειξε τις προσπάθειες του ΕΣΠΔ να καταστήσει τη συμμόρφωση με τον ΓΚΠΔ πιο προσιτή μέσω της ανάπτυξης εργαλείων, υποδειγμάτων και καθοδήγησης προσαρμοσμένων στις ανάγκες των οργανισμών, συμπεριλαμβανομένων των μικρών επιχειρήσεων. Οι πρωτοβουλίες αυτές περιλαμβάνουν τον οδηγό προστασίας δεδομένων για τις μικρές επιχειρήσεις, ο οποίος διατίθεται σε 21 γλώσσες, και τη σειρά κατευθυντήριων γραμμών με μια ματιά, η οποία παρέχει συνοπτικές περιλήψεις των βασικών κατευθυντήριων γραμμών. Τόνισε επίσης «τις προσπάθειες του ΕΣΠΔ να ενισχύσει την ασφάλεια δικαίου και τη συνέπεια στην εφαρμογή των κανόνων προστασίας των δεδομένων σε ολόκληρη την ΕΕ, ενισχύοντας παράλληλα τη συνεργασία με άλλες ρυθμιστικές αρχές στο εξελισσόμενο διαρρυθμιστικό τοπίο της ΕΕ». Η G. Gysen σημείωσε χαρακτηριστικά ότι «η συμμετοχή των ενδιαφερόμενων μερών και η διαβούλευση με αυτά παραμένουν καίριας σημασίας για την προώθηση της διαφάνειας και τη διασφάλιση ότι η καθοδήγηση του ΕΣΠΔ αντικατοπτρίζει τις ανάγκες των οργανισμών».
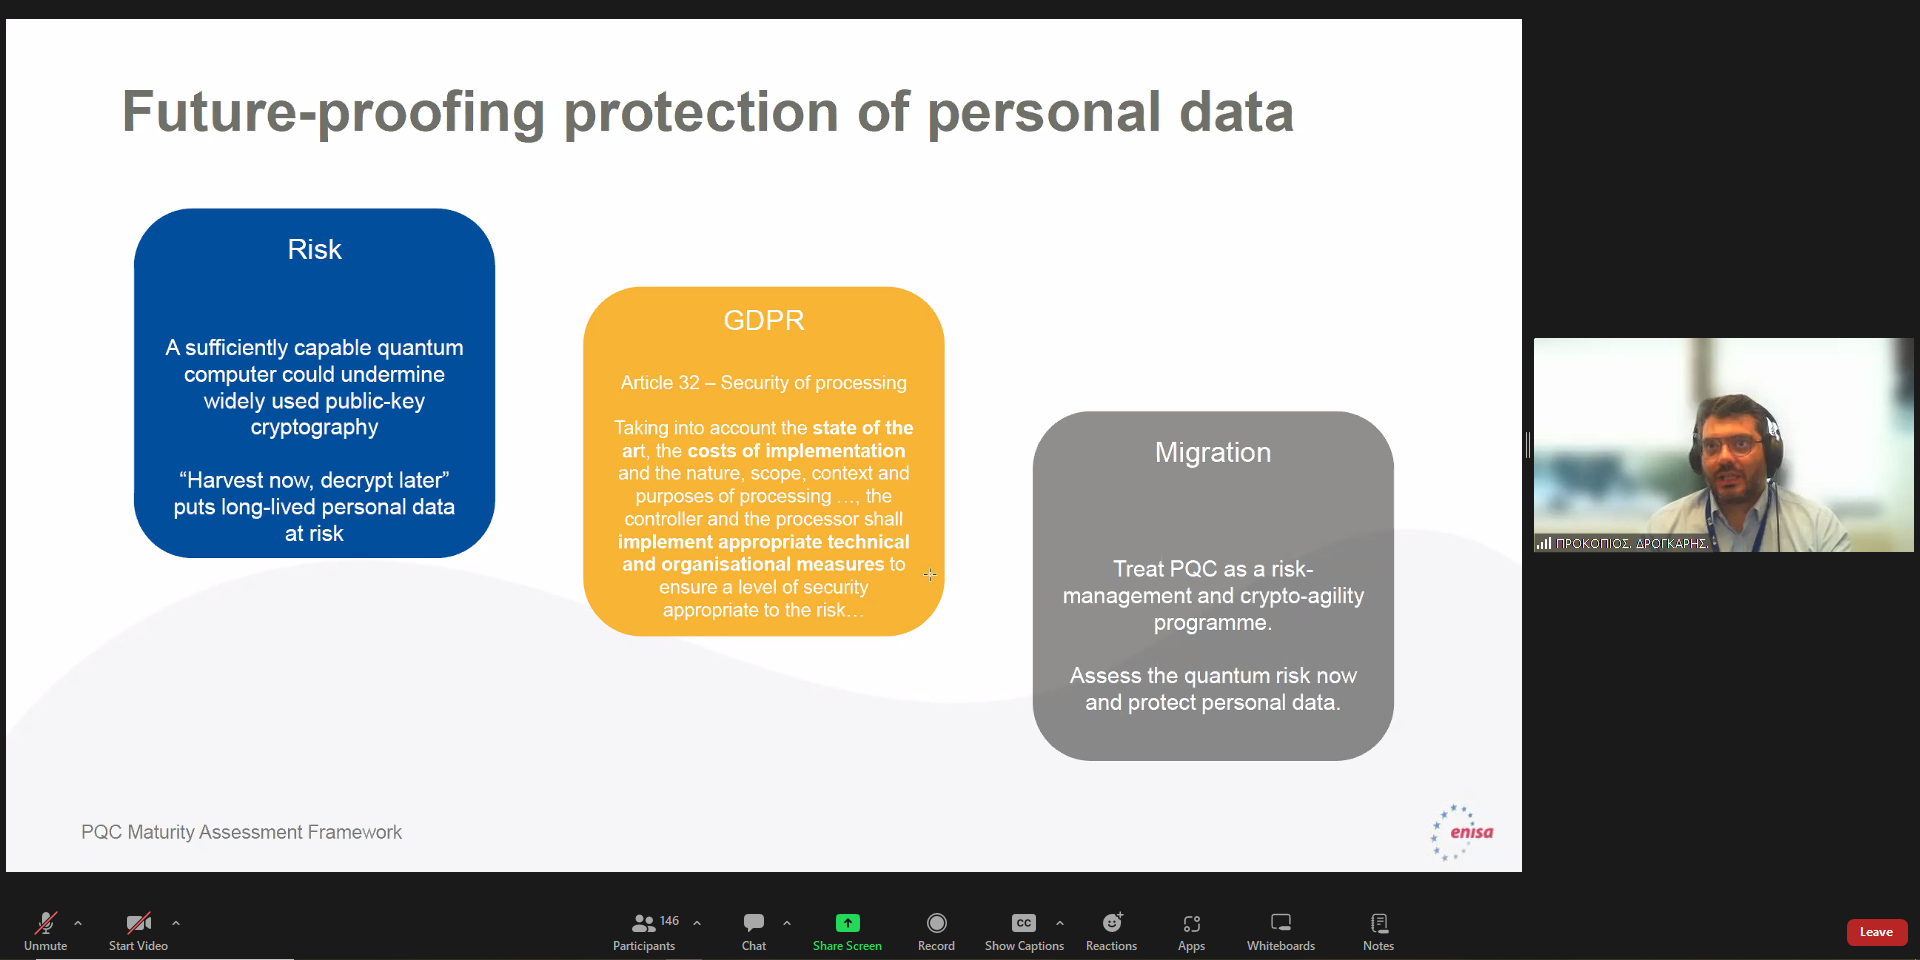
Στη συνέχεια, ο Δρ. Προκόπιος Δρογκάρης, Εμπειρογνώμονας στον τομέα της κυβερνοασφάλειας και αναπληρωτής υπεύθυνος προστασίας δεδομένων στον Οργανισμό της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια (ENISA), παρουσίασε την «Αξιολόγηση της ωριμότητας των ΜΜΕ ως προς τη μετακβαντική υπολογιστική», τονίζοντας τις επιπτώσεις της προόδου στην κβαντική υπολογιστική για την προστασία των δεδομένων και την κυβερνοασφάλεια. Υπογράμμισε τη σύνδεση μεταξύ της μετακβαντικής κρυπτογραφίας (PQC) και του ΓΚΠΔ, ιδίως του άρθρου 32 και της απαίτησής του να λαμβάνεται υπόψη η εξέλιξη της τεχνολογίας κατά την εφαρμογή κατάλληλων μέτρων ασφαλείας. Παρουσίασε επίσης ένα πρακτικό εργαλείο αυτοαξιολόγησης που έχει σχεδιαστεί για να βοηθήσει τις ΜΜΕ να αξιολογήσουν την ετοιμότητά τους για τη μετάβαση στη μετακβαντική κρυπτογραφία, να εντοπίσουν τομείς προς βελτίωση και να σχεδιάσουν τα βήματα της μετάβασης.
- Συνεδρία 3 – Διεθνής εμπειρία: Άλλες πρωτοβουλίες (Μέρος II)
-
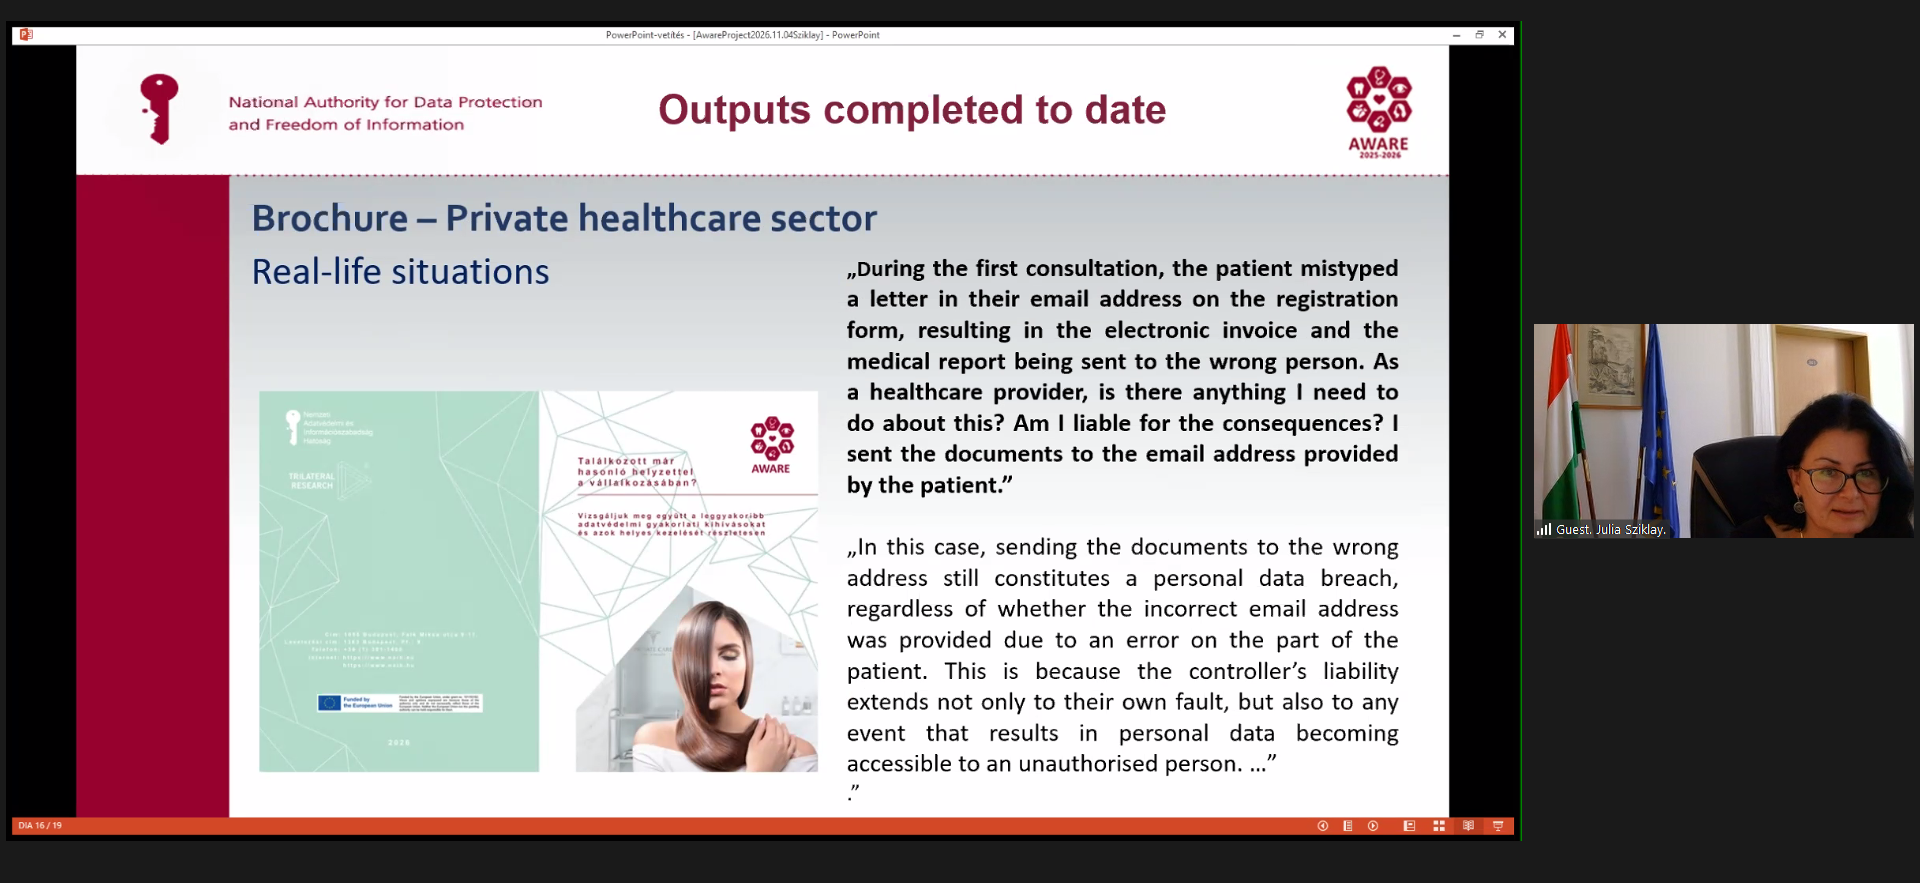
Η τρίτη συνεδρία, με τίτλο «Διεθνής εμπειρία – Άλλες πρωτοβουλίες (Μέρος II)» και συντονιστή τον Δρα Γιώργο Ρουσόπουλο (AΠΔ), ξεκίνησε με την παρουσίαση «Δραστηριότητες της ουγγρικής αρχής προστασίας δεδομένων που σχετίζονται με τις ΜΜΕ» από τη Δρα Julia Sziklay, αντιπρόεδρο της ουγγρικής αρχής προστασίας δεδομένων και συντονίστρια του έργου AWARE. Τόνισε τη σημασία των εξατομικευμένων πρωτοβουλιών ευαισθητοποίησης σχετικά με τον ΓΚΠΔ για τις ουγγρικές πολύ μικρές επιχειρήσεις. Η Δρ. Sziklay, υπογράμμισε ότι «το έργο AWARE επικεντρώνεται στη βελτίωση των γνώσεων και της συμμόρφωσης όσον αφορά την προστασία των δεδομένων, ιδίως στον τομέα της ομορφιάς/περιποίησης και της ιδιωτικής υγειονομικής περίθαλψης, μέσω πρακτικής καθοδήγησης, εκπαιδευτικού υλικού και παραδειγμάτων πραγματικής ζωής». Σημείωσε επίσης ότι «η ευαισθητοποίηση σχετικά με τις απαιτήσεις προστασίας των δεδομένων διαφέρει σημαντικά μεταξύ των εν λόγω τομέων. Οι ιδιωτικές επιχειρήσεις υγειονομικής περίθαλψης επιδεικνύουν γενικά μεγαλύτερη ευαισθητοποίηση σχετικά με τον GDPR, ενώ οι επιχειρήσεις στον κλάδο ομορφιάς/περιποίησης συχνά παρουσιάζουν ελλείψεις στην τήρηση της απαιτούμενης τεκμηρίωσης, στην ενημέρωση των πελατών σχετικά με την επεξεργασία των προσωπικών τους δεδομένων και στη θέσπιση κατάλληλων μέτρων ασφάλειας. Τα πορίσματα αυτά υπογραμμίζουν την ανάγκη για περαιτέρω εκπαίδευση και πρακτική υποστήριξη για την προώθηση μιας νοοτροπίας πρόληψης κινδύνων όσον αφορά την προστασία των δεδομένων».
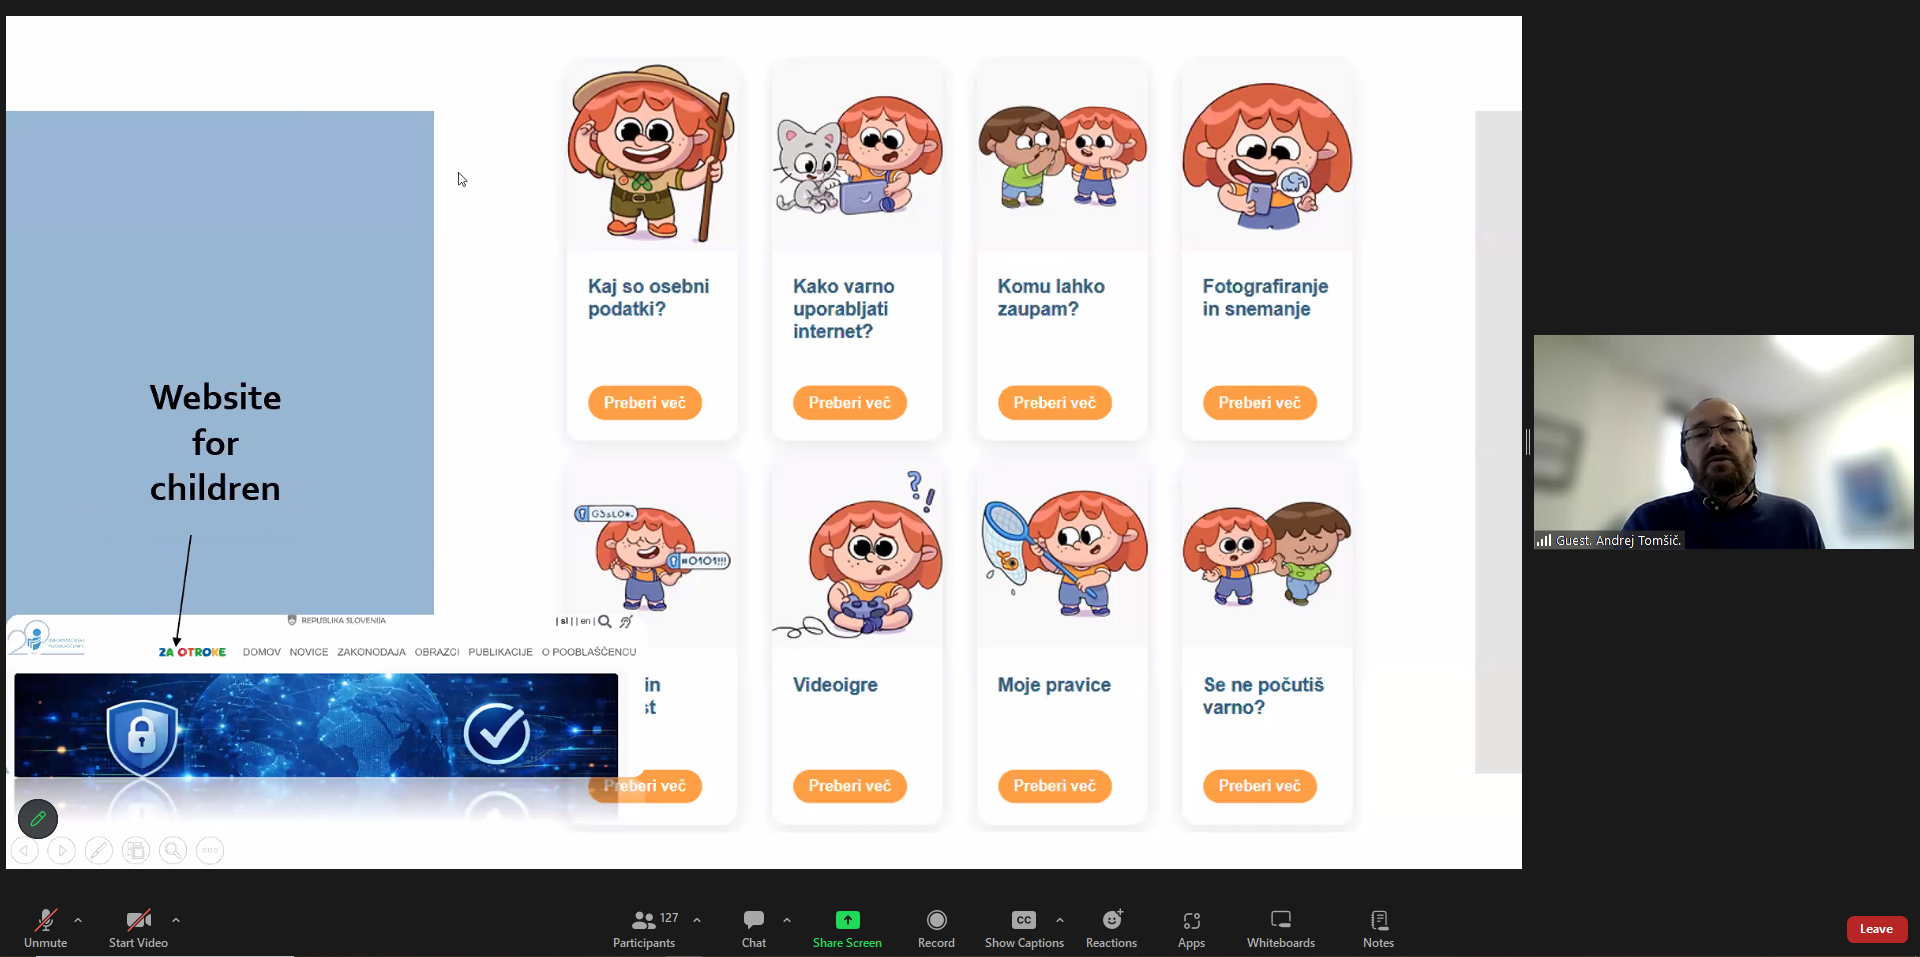
Στη συνέχεια, ο Andrej Tomšič, αναπληρωτής Επίτροπος Πληροφοριών της Δημοκρατίας της Σλοβενίας στην παρουσίαση του έργου «PrivacyPRO», επεσήμανε ότι «η ευαισθητοποίηση των παιδιών και των νέων σχετικά με την προστασία της ιδιωτικής ζωής και των δεδομένων στον ψηφιακό κόσμο απαιτεί καινοτόμες προσεγγίσεις που διερευνήθηκαν αποτελεσματικά στο πλαίσιο του έργου PrivacyPRO. Τα παραδοτέα του PrivacyPRO, ιδίως το επιτραπέζιο παιχνίδι, τα σύντομα βίντεο (reels), τα κινούμενα σχέδια και τα προγράμματα κατάρτισης για εκπαιδευτικούς έχουν αποδειχθεί επιτυχημένος τρόπος για την αποστολή βασικών μηνυμάτων στο κοινό-στόχο».
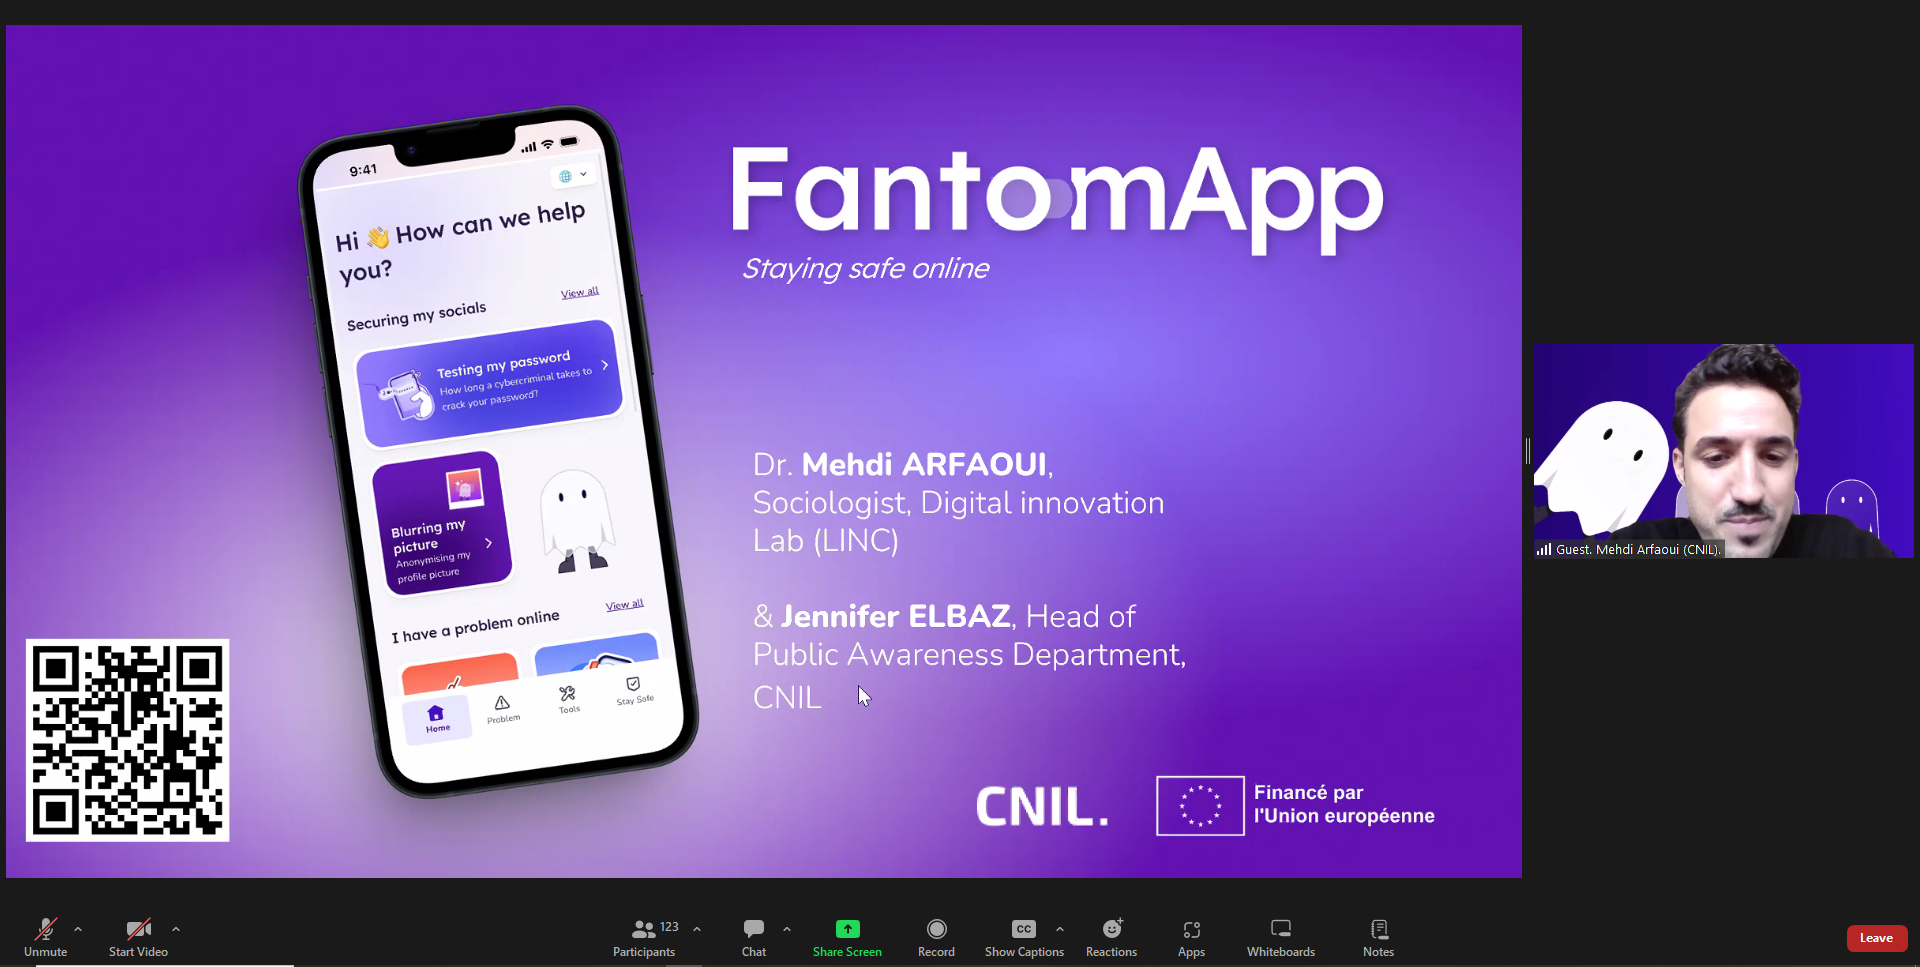
Τέλος, η Jennifer Elbaz, Επικεφαλής του Τμήματος Ευαισθητοποίησης του Κοινού της CNIL και ο Δρ. Mehdi Arfaoui, ψηφιακός κοινωνιολόγος (Digital innovation Lab της CNIL) παρουσίασαν το έργο «The FantomApp». Οι ομιλητές ανέλυσαν τη δημιουργία του, τη λογική και τις λειτουργίες του, επισημαίνοντας ότι «το FantomApp είναι μια εφαρμογή που έχει σχεδιαστεί για νέους προκειμένου να τους βοηθήσει να προστατεύουν καλύτερα τα προσωπικά τους δεδομένα και την ιδιωτική τους ζωή στα μέσα κοινωνικής δικτύωσης. Έχοντας αναπτυχθεί σε συνεργασία με εφήβους, η εφαρμογή παρέχει εύχρηστη καθοδήγηση και πρακτικά εργαλεία για την ενίσχυση της ασφάλειας των λογαριασμών, τη διαχείριση των ρυθμίσεων απορρήτου, την κατανόηση των δικαιωμάτων προστασίας δεδομένων και την αντιμετώπιση των διαδικτυακών κινδύνων. Η πρωτοβουλία υιοθετεί μια συμμετοχική προσέγγιση με επίκεντρο τους νέους, ενθαρρύνοντας τους νέους χρήστες να αναπτύξουν ασφαλέστερες ψηφιακές συνήθειες και να αποκτήσουν μεγαλύτερο έλεγχο της διαδικτυακής τους παρουσίας».
Σημειώνεται ότι στο τέλος κάθε συνεδρίας οι ομιλητές έδωσαν απαντήσεις σε σειρά καίριων ερωτημάτων που τέθηκαν από το κοινό.
Κλείνοντας το διεθνές workshop, ο Δρ. Κωνσταντίνος Λιμνιώτης συνόψισε τα κύρια συμπεράσματα της εκδήλωσης τονίζοντας τη σημασία των αποτελεσμάτων του έργου byRisk και των πρακτικών εργαλείων που αναπτύχθηκαν για την υποστήριξη της μεγαλύτερης ευαισθητοποίησης και της αποτελεσματικότερης αξιολόγησης των κινδύνων για την προστασία των προσωπικών δεδομένων. Τόνισε επίσης την αξία της διεθνούς συνεργασίας και της ανταλλαγής καλών πρακτικών για την αντιμετώπιση των αναδυόμενων προκλήσεων προστασίας δεδομένων. Ο κ. Λιμνιώτης ολοκλήρωσε με ευχαριστίες προς όλους τους ομιλητές, τους συντονιστές και την οργανωτική ομάδα καθώς και το κοινό για τη συμβολή και την ενεργό συμμετοχή τους.
- Όλες οι παρουσιάσεις είναι διαθέσιμες εδώ
-
Χαιρετισμοί
Γεώργιος Μπατζαλέξης,
Πρόεδρος της Αρχής, Επίτιμος Αρεοπαγίτης
Δρα Γιώργος Ρουσόπουλος,
Αναπληρωτής Προϊστάμενος Γενικής ΔιεύθυνσηςThe byRisk project
Συντονιστής: Δρα Βασίλης Ζορκάδης, πρώην Γενικός Διευθυντής της Αρχής«The wide notion of risk – A new risk taxonomy».
Δρ. Κωνσταντίνος Λιμνιώτης,
Προϊστάμενος του Τμήματος Έρευνας και Μελετών της Αρχής«Design and development of the byRisk tools».
Δρ. Νίκος Δέλλας,
ICT ΑΒΟVO«Demonstration of the (by)Risk Awareness Tool for the general public».
Δρ. Ευφροσύνη Σιουγλέ,
Προϊσταμένη Τμήματος Γνωμοδοτικού - Συμβουλευτικού Έργου και Μέσων Συμμόρφωσης της Αρχής
Κυριακή Καρακάση,
Νομικός ΕΕΠ της Αρχής«Demonstration of the (by)Risk Assessment Tool for the SMEs».
Γεωργία Παναγοπούλου,
Προϊσταμένη του Τμήματος Ελέγχων και Ασφάλειας της Αρχής«Training programs and assessment of the tools».
Κώστας Λαμπρινουδάκης,
Καθηγητής Ψηφιακών Συστημάτων στο Πανεπιστήμιο Πειραιώς και Μέλος της ΑρχήςΔιεθνής εμπειρία – Άλλες πρωτοβουλίες (Μέρος Ι)
Συντονιστής: Δρ. Ηλίας Αθανασιάδης, Προϊστάμενος του Αυτοτελούς Τμήματος Επικοινωνίας και Δημοσίων Σχέσεων της Αρχής«DAAZ & LEONORA: Building Digital Competences for a Trusted Digital Society».
Jérôme Commodi,
Προϊστάμενος Ψηφιακού Αλφαβητισμού στην Εθνική Επιτροπή Προστασίας Δεδομένων (CNPD) του Λουξεμβούργου«Making data protection work for business: Compliance, Legal Certainty and Transparency».
Greet Gysen,
Επικεφαλής του Τμήματος Επικοινωνίας στο Ευρωπαϊκό Συμβούλιο Προστασίας Δεδομένων (ΕΣΠΔ)«PQC Maturity Assessment for SMEs».
Δρ. Προκόπιος Δρογκάρης,
Εμπειρογνώμονας στον τομέα της κυβερνοασφάλειας και αναπληρωτής υπεύθυνος προστασίας δεδομένων στον Οργανισμό της Ευρωπαϊκής Ένωσης για την Κυβερνοασφάλεια (ENISA)Διεθνής εμπειρία – Άλλες πρωτοβουλίες (Μέρος II)
Συντονιστής: Δρ. Γιώργος Ρουσόπουλος, Αναπληρωτής Προϊστάμενος Γενικής Διεύθυνσης«SME-related activities of the Hungarian Data Protection Authority».
Dr. Julia Sziklay,
Αντιπρόεδρος της Ουγγρικής Αρχής Προστασίας Δεδομένων και συντονίστρια του έργου AWARE«PrivacyPRO Project».
Andrej Tomšič,
Αναπληρωτής Επίτροπος Πληροφοριών της Δημοκρατίας της Σλοβενίας«The FantomApp project».
Jennifer ELBAZ,
Επικεφαλής του Τμήματος Ευαισθητοποίησης του Κοινού της CNIL
Dr. Mehdi ARFAOUI,
Ψηφιακός κοινωνιολόγος (Digital innovation Lab της CNIL)